Leggyakoribb munkálatok az SSL tanúsítvánnyal
Súgó panelünk ezen része a leggyakoribb lépések és műveletek leírásai, amelyet SSL tanúsítványokkal végezhetünk.
Áthelyezés Microsoft szerver-ről Apache-ra
Abban az esetben ha az SSL tanúsítványát több fizikai szerveren szeretné használni, szükséges lesz a fő szerverről való exportálása és a többire való a importálása. Leírásunk Az SSL tanúsítvány áthelyezése Microsoft szerverről Apache-ra segít Önnek a tanúsítvány áthelyezésében Microsoft Server-ről (IIS) Apache-ra.
Átvitel Microsoft szerver-ről más Microsoft szerver-re
Ez a művelet nagyon egyszerű, mivel az áthelyezéshez lehetséges a PKCS #12 formátum használata PFX végződéssel.
Nyissa meg az MMC konzolt (Start -> keresés MMC vagy, Indító MMC) és a konzolban adja hozzá a Snap-In modult tanúsítványokkal. A következő lépésben válassza ki a Saját gépet és erősítse azt meg.
Ezt látni kéne a konzolban, ahol a bal részben a mappákban vannak elhelyezve a tanúsítványok (a rendszer tárhelyéből elérhetőek) és jobb oldalt pedig ezen mappák tartalma látható. Találja meg azt a tanúsítványt, amelyet áthelyezni szükséges, majd exportálja azt. Valószínűleg a Személyes/Personal mappákban lesz.
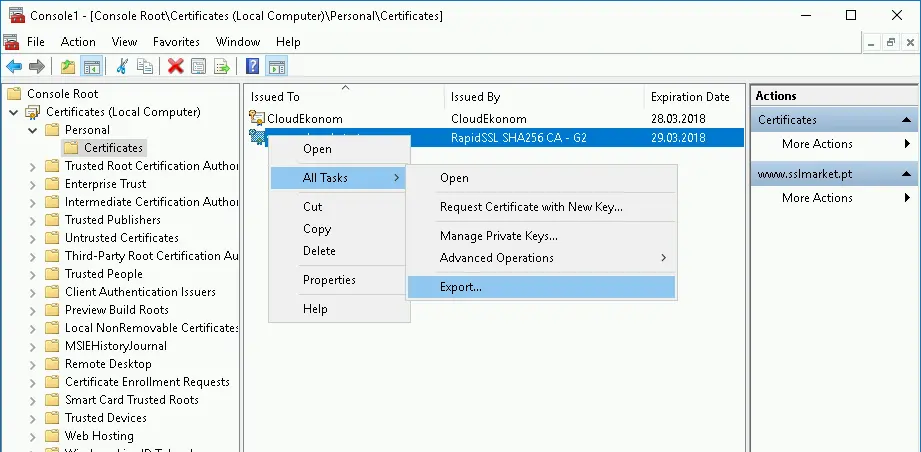
A varázsló export közben megkérdez pár lehetőséget (ne felejtse el kiválasztani a privát kulcs exportját; annak törlődése az export után működésképtelenné teszi a tanúsítványt a szerveren) és létrehozza a PFX fájlt. Ez a fájlt tartalmazza a tanúsítványt, a privát kulcsot és esetenként a CA tanúsítványt. Az új szerverre elég ezt elég importálni (ugyanúgy a rendszer tárhelyére) az MMC-n keresztül, vagy a fájl megnyitásával.
Átvitel Apache-ról más Microsoft szerver-re
A tanúsítvány áthelyezéséhez, egy Apache szerverről egy másik Microsoft szerverre, elég létrehozni egy PFX fájlt. Az létrejön együtt a tanúsítvány privát kulcsával és a CA Intermediate tanúsítványával.
Készítse ellő a privát kulcsát (a példából mint certificate.key, tanúsítvány fájlja (certificate.pem) és az Intermediate-t (Intermediate.pem). Ezután hozza létra az OpenSSL-ben a PFX fájlt:
openssl pkcs12 -export -out kimenet.pfx -inkey certificate.key -in certificate.pem -certfile intermediate.pemAz újonnan létrehozott PFX fájlt ezután helyezze át a Windows Server-re, ahol importálhatja azt az IIS-be, vagy egyenesen a tanúsítvány tárolóba.
Átvitel Apache-ról más Apache szerver-re
Két Apache szerver közti SSL tanúsítvány átvitele esetében elég a kulcsok átvitele és a konfigurációban a célszerveren azokat javítani.
Szükség esetén lépjen kapcsolatba ügyfélszolgálatunkkal, amely a tanúsítvány kiválasztásával és bármilyen kérdéssel kapcsolatban is a segítségére áll.
DigiCert Certificate Utility for Windows
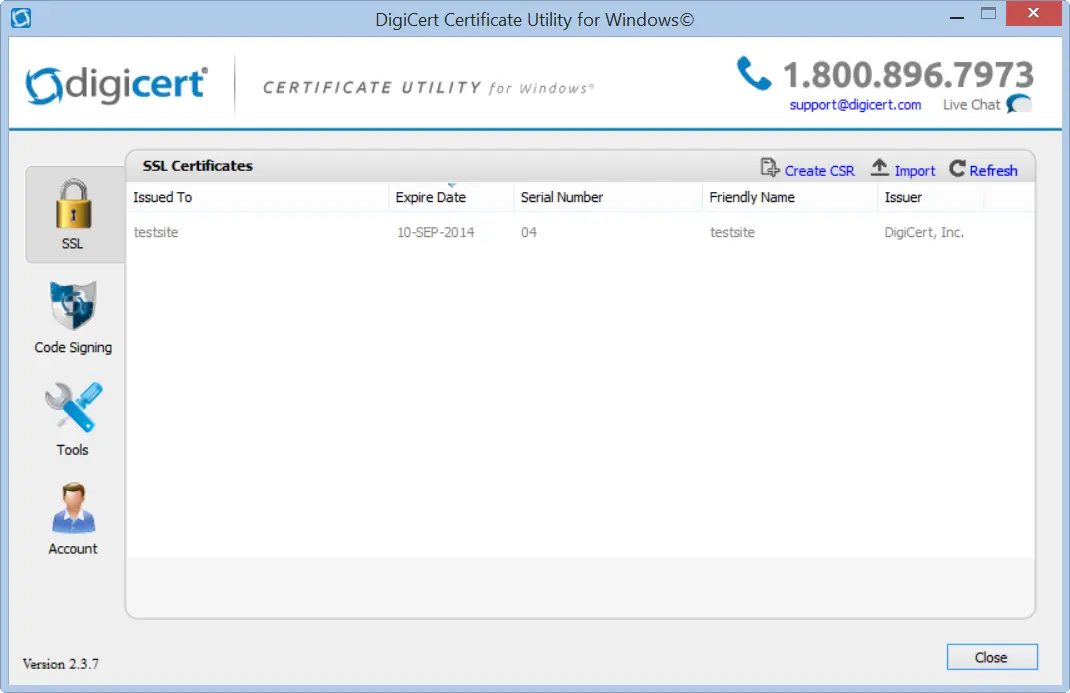
A tanúsítványok kezeléséhez Windows és Windows Server platformon (CSR létrehozása, kiállított tanúsítványok importja) ajánljuk a DigiCert Certificate Utility for Windows programot. Az összes feladatot kezelheti általa (CSR, import, export) és a Code Signing tanúsítványokat is használhatja benne.
Nem boldogul vele?
Ha bármelyik lépésnél elakad, ne habozzon kapcsolatba lépni ügyfélszolgálatunkkal, amely tanácsot ad és segítséget nyújt.

ZONER Kft.
Práter utca 9. 3. em. 305.
9024 Győr
Adószám: 13576712-2-08
Közösségi adószám: HU13576712
Hasznos volt Önnek ez a cikk?
Köszönjük a visszajelzését a cikkel kapcsolatban.
Sajnáljuk, hogy nem kapott választ.
Segítene a cikk jobbá tételében? Írja meg nekünk mire nem kapott választ.