DigiCert Trust Lifecycle Manager
A Trust Lifecycle Manager (TLM) a DigiCert központi tanúsítvány- és PKI-kezelő platformja. Tanúsítványokat talál az infrastruktúrájában, figyeli azok lejáratát, és képes automatikusan kiadni, megújítani és telepíteni őket. Közvetlenül csatlakozik a DigiCert hitelesítő hatósághoz, és használhatja a felhőben, helyszíni vagy hibrid módban.
Miért érdemes most az automatizálásra koncentrálni
A nyilvános TLS tanúsítványok érvényességi ideje fokozatosan csökken. 2026 márciusától legfeljebb 200 nap, 2027 márciusától 100 napra csökken, 2029 márciusától pedig 47 nap lesz. Az a tanúsítvány, amelyet ma évente egyszer újít, évente körülbelül nyolcszor kell megújítani. Az ilyen tanúsítványok kézi kezelése a táblázatban fenntarthatatlanná válik, és minden figyelmen kívül hagyott tanúsítvány szolgáltatás-kiesést jelent.
Mit tud a Trust Lifecycle Manager
- Felderítés: tanúsítványokat talál a hálózaton, szervereken és a felhőben, beleértve a más CA-któl származókat is, és létrehozza azok központi áttekintését.
- Életciklus-kezelés: figyelmeztetés a lejáratra, jóváhagyási munkafolyamat, automatikus megújítás és telepítés.
- PKI szolgáltatások: saját privát CA létrehozása és tanúsítványok kiadása felhasználók, eszközök és szerverek számára.
- Automatizálás és integráció: ACME, SCEP, REST API, ügynökök és csatlakozók a gyakori rendszerekhez (lásd alább).
Automatizálás ACME segítségével
Az ACME (Automatic Certificate Management Environment) egy nyílt és szabványosított protokoll a digitális tanúsítványok automatikus megszerzésére, megújítására és visszavonására. Egyszerű és hatékony módszert biztosít a webkiszolgálók, alkalmazások és egyéb online szolgáltatások tanúsítványainak kezelésére, így csökkentve a kezelésük költségeit. Az ACME számos hitelesítő hatósággal használható, és azok az ügyfelek, akik a protokollt használják, általában képesek a tanúsítványokat telepíteni a szerverekre.
A Trust Lifecycle Manager saját ACME végponttal rendelkezik, amelyen keresztül nyilvános DV tanúsítványokat szerezhet be. Működik a szokásos ACME ügyfelekkel, mint például a Certbot vagy amint az acme.sh.
Automatizálás SCEP segítségével
A Simple Certificate Enrollment Protocol (SCEP) egy kommunikációs protokoll a tanúsítványok igénylésének és hálózati elosztásának automatizálására. Az SCEP lehetővé teszi az eszközök, mint például a szerverek, útválasztók vagy egyéb hálózati elemek számára, hogy közvetlenül a hitelesítő hatóságot (CA) kérjék a tanúsítványokat, majd telepítsék őket a felhasználói beavatkozás nélkül. Gyakran használják biztonságos hálózati hozzáférés (például VPN), adat titkosítás és eszköz hitelesítés céljából a vállalati infrastruktúrán belül.
A TLM csatlakozik a Microsoft CA-hoz és a Microsoft Intune-hoz, így az Intune SCEP profilokon keresztül tanúsítványokat automatikusan kiadhat a kezelt laptopokra és mobil eszközökre is.
Integráció más eszközökkel
A Trust Lifecycle Manager számos más eszközzel kompatibilis. Íme néhány példák az integrációkra, amelyeket a DigiCert dokumentált:
- DigiCert Autoenrollment Server
- Citrix FAS integráció
- Intune SCEP integráció
- Microsoft CA szerver integráció
- Harmadik fél ACME integráció
- Windows Hello for Business integráció
Az egyes integrációk útmutatóit a DigiCert weboldalán található Integration guides oldalon találja.
Hozzon létre saját automatizálást
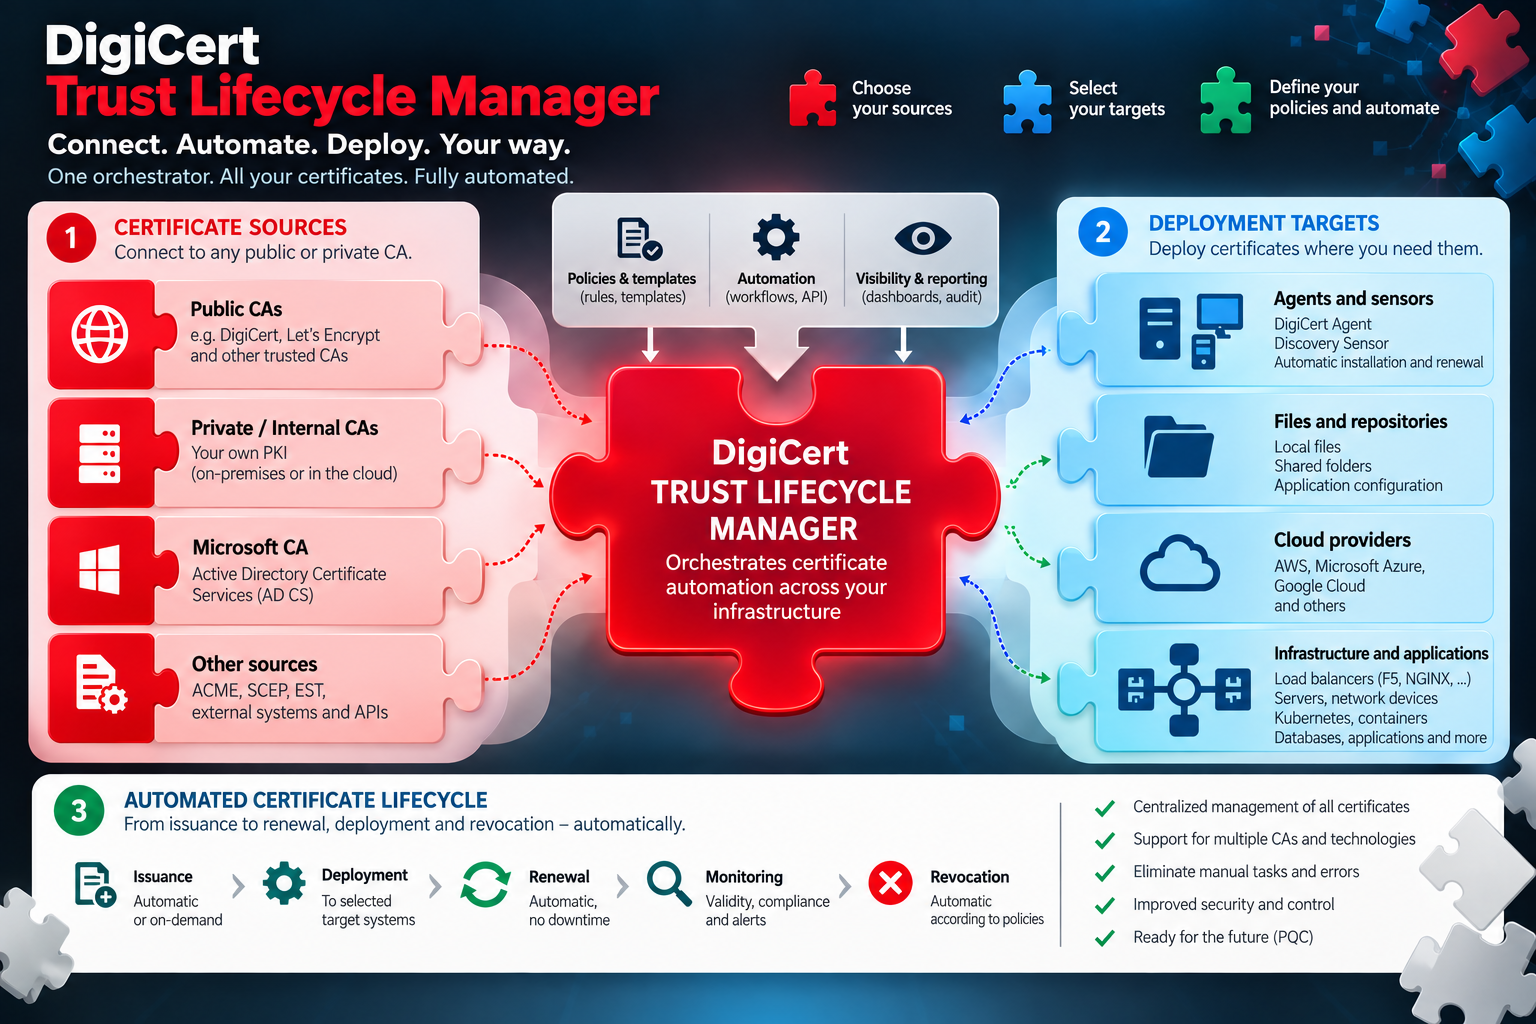
A Trust Lifecycle Manager egy orkestrálóként működik: az egyes elemekből állíthatja össze az automatizálást az infrastruktúrájához igazítva. Az egyik oldalon válassza ki a tanúsítvány forrását, azaz a DigiCert nyilvános CA-ját, a TLM-ben létrehozott privát CA-t vagy a meglévő Microsoft CA-t. Középen határozza meg a kiadás és megújítás módját: ACME, SCEP, REST API vagy közvetlenül a szerverre telepített DigiCert ügynök. A másik oldalon válassza ki a telepítési célt, például webkiszolgálókat, terheléselosztókat, felhőszolgáltatásokat vagy az Intune-nal kezelt végpontokat. Az egész összekapcsolódást a profilok és szabályok irányítják, ahol beállíthatja a tanúsítvány típusát, a jóváhagyásokat, az értesítéseket és az újítási határidőket. Amint egyszer összerakja a kirakót, a tanúsítványok maguktól kiadódnak, megújulnak és települnek, ön pedig egy helyen ellenőrizheti az teljes életciklusukat.
További információk és források
A Trust Lifecycle Manager funkcióit és előnyeit a legjobban a termék adatlapja foglalja össze. A TLM-ről és annak használati lehetőségeiről a leg részletesebb információt a hivatalos dokumentációja nyújtja, amely nyilvánosan elérhető.
Hogyan szerezheti be a Trust Lifecycle Manager-t
Az automatizálás beállítása és a meglévő folyamatokba való integrálása egyedi ügy. Keressen minket, és segítünk testreszabott megoldást találni.