A Code Signing tanúsítvány tárolásának lehetőségei
A Code Signing tanúsítványt mindig biztonságos eszközön kell tárolni, ami a megbízhatóságának alapfeltétele. A tokenes tárolás megakadályozza a visszaélést is, mivel jelszó védi, és a privát kulcs nem exportálható. Az alábbiakban bemutatjuk a Code Signing tanúsítványok tárolási lehetőségeit, amelyeket ügyfeleink is kihasználhatnak.
Keylocker
A tanúsítvány felhőben történő tárolásának legbiztonságosabb és legmodernebb módja. A Code Signing tanúsítvány kiállítás után feltöltésre kerül a Keylocker szolgáltatásba, ahol távolról érhető el, és hash alapú aláírással használható. Gyors, biztonságos megoldás, és nem kell foglalkoznia a tanúsítvány vagy a privát kulcs védelmével. További információkat a DigiCert KeyLocker (cloud HSM) cikkben talál.
A Code Signing tanúsítvány megrendelésénél elegendő a Keylocker tárolási módot választani, ezután meghívást kap a DigiCert ONE fiókba, ahol a tanúsítvány elérhető lesz. Az azonosítás és a DigiCert ONE-nal való kommunikáció egyszerűen beállítható a varázsló segítségével. Az aláírás továbbra is végezhető signtool-lal vagy más megszokott eszközzel, de a DigiCert saját aláíróeszközeit is használhatja.
A hash alapú aláírás nemcsak a legbiztonságosabb, hanem a leggyorsabb is. Csak a fájl hash-ét írja alá, nem az egész fájlt (mint például a signtool esetén).
HW token tárolás
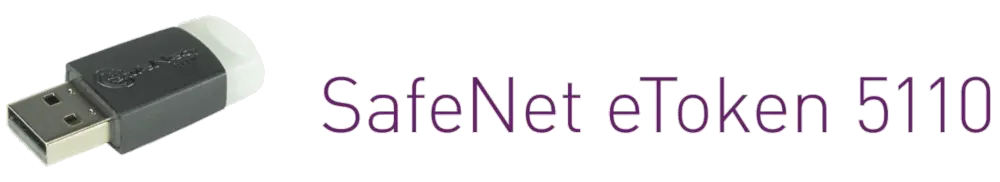
A Code Signing tanúsítvány tárolásának régebbi módszere. Jelenleg a hitelesítés-szolgáltatók a SafeNet 5110 tokent használják. Ez lehetővé teszi más tanúsítványok tárolását is, és hatékony védelmet biztosít a lopásokkal szemben.
A tanúsítványok a privát kulcsokkal együtt a tokenen kerülnek elhelyezésre, és a kulcsok nem exportálhatók. A token használatához jelszót kell megadni; 10 hibás próbálkozás után a token zárolódik, és használhatatlanná válik. Így a brute-force támadások kizártak.
A token technikai specifikációját megtalálja a gyártó weboldalán vagy a termékleírásban. Támogatott operációs rendszerek: Windows Server 2008/R2, Windows Server 2012 és 2012 R2, Windows 7, Mac OS, Linux, Windows 8 és Windows 10/11. USB type A csatlakozón keresztül csatlakozik, és 80k kulcsmemóriával rendelkezik. Megfelel az ISO 7816-1–4 szabványoknak.
HSM (Hardware Security Module) tárolás
A HSM (Hardware Security Module) egy speciális hardvereszköz kulcsok, tanúsítványok és egyéb kriptográfiai adatok tárolására (Wikipedia). A HSM szerverként működik, és gyakran rack formátumú eszközről van szó.
Ha a szervezet rendelkezik ilyen hardverrel, azt a Code Signing (és egyéb) tanúsítványok tárolására is használhatja a token helyett, így egyszerűsítve vagy automatizálva az aláírási folyamatot.
HSM vásárlása nem feltétel. Akkor is használható ez a lehetőség, ha a tanúsítványt harmadik fél által biztosított felhőalapú HSM-ben kívánja tárolni, például Azure Key Vault vagy más hasonló szolgáltatásban. Ebben az esetben a CSR-nek is ebben a „trezorban” kell létrejönnie.
A HSM-ben való tárolási lehetőség a DigiCert CS tanúsítvány megrendelésének része. Fel kell készülnie arra, hogy ha ezt a lehetőséget választja, a DigiCert hitelesítésszolgáltató bizonyítékot kér majd arról, hogy biztonságos és auditált eszközt használ.
Kérdése van?
Ne habozzon kapcsolatba lépni az ügyfélszolgálatunkkal, amely szívesen segít Önnek.

ZONER Kft.
Práter utca 9. 3. em. 305.
9024 Győr
Adószám: 13576712-2-08
Közösségi adószám: HU13576712
Hasznos volt Önnek ez a cikk?
Köszönjük a visszajelzését a cikkel kapcsolatban.
Sajnáljuk, hogy nem kapott választ.
Segítene a cikk jobbá tételében? Írja meg nekünk mire nem kapott választ.